Cisco 스위치 NTP 서버 연동 설정
들어가며 왜 네트워크 장비에서 시간 설정이 중요할까요?
기업 망이나 공공기관의 네트워크 장비를 운영하다 보면 로그(Log) 분석은 장애 대응과 보안 관리의 핵심적인 역할을 수행합니다. 그런데 의외로 많은 관리자가 간과하고 지나치는 부분 중 하나가 바로 네트워크 장비의 정확한 시간(Time) 설정입니다.
만약 Cisco 스위치 시스템에 기록되는 현재 시간이 실제 시간과 다르게 설정되어 있다면 어떻게 될까요? Syslog 서버로 전송되어 저장되는 로그의 발생 시간 역시 전부 틀어지게 됩니다. 이는 곧 네트워크 장애가 발생했을 때 정확한 원인 분석을 어렵게 만드는 가장 큰 요인이 됩니다. 또한 방화벽, 서버, 무선 컨트롤러(WLC) 등 다른 인프라 장비들과 시간이 맞지 않으면, 복합적인 장애 상황에서 어떤 이벤트가 먼저 발생했는지 선후 관계를 추적하는 것이 사실상 불가능해집니다.
이러한 치명적인 문제를 예방하고 해결하기 위해 실무에서 필수적으로 사용하는 기술이 바로 NTP(Network Time Protocol)입니다. 이번 포스팅에서는 Cisco 스위치 환경에서 NTP 설정이 필요한 근본적인 이유부터 세부 설정 방법, 동기화 확인 명령어, 그리고 장애 발생 시 대처 방안까지 실무자 관점에서 상세히 알아보겠습니다.
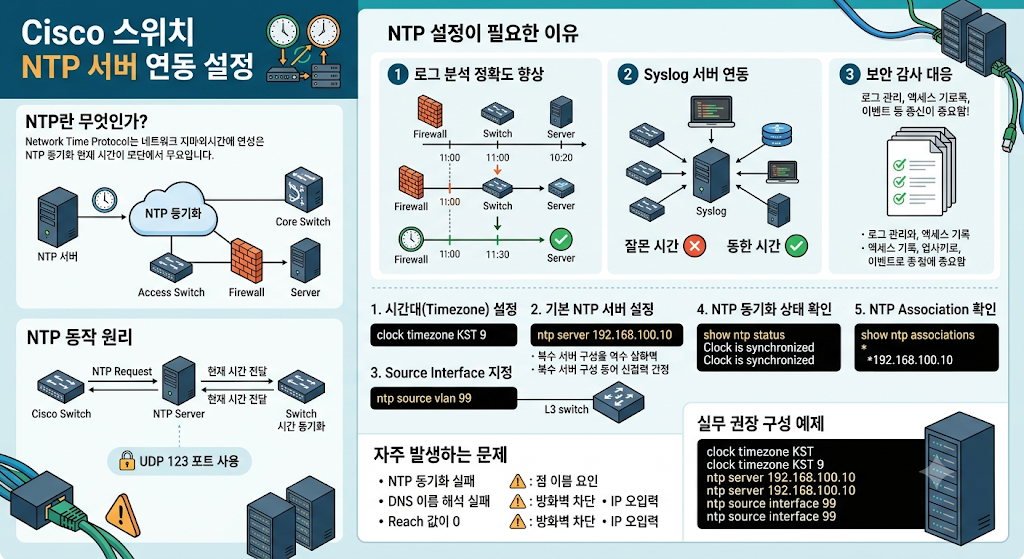
NTP(Network Time Protocol)의 개념과 도입 필요성
NTP는 네트워크상에 존재하는 여러 장비가 동일하고 정확한 시간을 유지할 수 있도록 시간을 동기화해 주는 표준 프로토콜입니다. 일반적으로 기업 환경에서는 내부망에 별도의 NTP 서버를 구축하고, 코어 스위치, 액세스 스위치, 방화벽, 서버 등 모든 인프라 장비가 해당 서버를 바라보도록 설정합니다.
NTP를 반드시 적용해야 하는 가장 큰 이유는 로그 분석의 정확도 향상과 보안 감사 대응입니다. 예를 들어 특정 IP에서 비정상적인 트래픽이 발생하여 방화벽, 라우터, 스위치에서 동시에 로그가 발생했다고 가정해 보겠습니다. 이때 장비 간의 시간이 동기화되어 있지 않다면, 보안 담당자는 이것이 단일 공격으로 인한 연쇄적인 이벤트인지, 아니면 각기 다른 시간에 발생한 별개의 이벤트인지 판단할 수 없습니다.
NTP Server
192.168.100.10

Core Switch
Access Switch
Firewall
WLC
Server
모든 장비는 NTP 서버로부터 시간을 받아옵니다.
NTP Server
      ↓
모든 네트워크 장비
이를 통해 장비 간 시간이 동일하게 유지됩니다.
특히 중앙 집중형으로 로그를 관리하는 Syslog 서버를 운영하는 환경이라면 로그의 순서가 뒤바뀌거나 장애 시점 분석이 불가능해지는 사태를 막기 위해 NTP 연동은 선택이 아닌 필수입니다.
NTP가 필요한 이유
로그 분석 정확도 향상
NTP 서버를 연동하기 전에 가장 먼저 스위치의 현재 시간과 시간대(Timezone)를 확인해야 합니다. 단순히 NTP 서버와 동기화만 한다고 해서 한국 시간이 바로 표시되는 것은 아니기 때문입니다.
가장 큰 이유는 로그 분석입니다.
예시
Firewall
2026-06-16 10:00:01

Switch
2026-06-16 09:58:30

Server
2026-06-16 10:01:12
실제 이벤트는 동시에 발생했지만 시간이 서로 다릅니다.
이 경우 장애 분석이 매우 어려워집니다.
반면 NTP를 적용하면
Firewall
2026-06-16 10:00:00

Switch
2026-06-16 10:00:00

Server
2026-06-16 10:00:00
정확한 이벤트 추적이 가능합니다.
Syslog 서버 연동
많은 기업에서 Syslog 서버를 운영합니다.
예시
Syslog Server

Switch
Firewall
Router
WLC
시간이 맞지 않으면 다음과 같은 문제가 발생합니다.
로그 순서 뒤바뀜
장애 발생 시점 분석 불가
보안 이벤트 추적 어려움
보안 감사 대응
보안 감사 시 다음 항목을 자주 확인합니다.
로그 관리
접근 기록
보안 이벤트
시간 정보가 정확하지 않으면 감사 대응에 어려움이 발생할 수 있습니다.
NTP 동작 원리
Cisco 스위치는 NTP 서버에 주기적으로 질의합니다.
Cisco Switch
      ↓
NTP Request
      ↓
NTP Server
      ↓
현재 시간 전달
      ↓
Switch 시간 동기화
기본적으로 UDP 123 포트를 사용합니다.
Protocol : UDP
Port : 123
따라서 방화벽이 있는 환경에서는 UDP 123 통신이 허용되어야 합니다.
Cisco 스위치 현재 시간 확인
설정 전 현재 시간을 확인해보겠습니다.
show clock출력 예시
10:25:35.123 KST Tue Jun 16 2026출력된 결과의 시간이 현재 실제 시간과 다르다면 시간 설정 및 NTP 연동 작업이 필요합니다.
한국 표준시(KST)를 적용하기 위해 글로벌 설정 모드에서 아래와 같이 Timezone을 설정해 줍니다.
한국은 UTC 기준 +9시간이므로 다음과 같이 입력합니다.
clock timezone KST 9확인
show clock결과
KST시간대를 올바르게 맞추었다면, 이제 스위치가 바라볼 NTP 서버의 IP 주소를 지정해 줍니다.
기본 NTP 서버 설정
가장 기본적인 설정입니다.
예시
Switch(config)# ntp server 192.168.100.10복수 서버 구성
ntp server 192.168.100.10
ntp server 192.168.100.11
실무에서는 NTP 서버 장애에 대비하여 보통 2대 이상의 서버를 등록하여 이중화 구성을 하는 것이 일반적입니다.
인터넷 공인 NTP 서버 사용
만약 내부 폐쇄망이 아닌 인터넷 통신이 자유로운 환경이라면 구글이나 클라우드플레어에서 제공하는 공인 NTP 서버(time.google.com 등)를 사용할 수도 있습니다.
예시
ntp server time.google.com
ntp server time.cloudflare.com
ntp server pool.ntp.org
단, 도메인 주소로 통신해야 하므로 스위치에 DNS 서버 IP가 사전에 설정되어 있어야 합니다.
ip domain-name company.local

ip name-server 8.8.8.8
ip name-server 1.1.1.1
기업 환경에서는 보안상 내부 NTP 서버를 사용하는 경우가 더 많습니다.
NTP Source Interface 지정
L3 스위치나 다중 인터페이스 환경에서는 Source Interface를 지정하는 것이 좋습니다.
예시
interface vlan 99
 ip address 192.168.99.10 255.255.255.0
설정
ntp source vlan 99이렇게 하면 NTP 패킷의 출발지가 VLAN 99 IP로 고정됩니다.
NTP 동기화 상태 확인
가장 많이 사용하는 명령어입니다.
show ntp status정상 예시
Clock is synchronized비정상 예시
Clock is unsynchronizedNTP Association 확인
등록된 NTP 서버 확인
show ntp associations예시
address         ref clock
192.168.100.10  synchronized
별표(*)가 표시되면 현재 동기화 중인 서버입니다.
*192.168.100.10NTP 상세 정보 확인
show ntp associations detail확인 가능한 정보
Delay
Offset
Reachability
Reference Clock
문제 분석 시 유용합니다.
Management VLAN 환경에서 NTP 설정
실무에서는 대부분 관리망을 통해 NTP 통신을 수행합니다.
예시
Management VLAN 99

Core Switch
192.168.99.10

Access Switch
192.168.99.11

NTP Server
192.168.99.100
설정
ntp server 192.168.99.100

ntp source vlan 99
이 방식이 가장 일반적입니다.
방화벽 환경에서 주의사항
NTP 서버가 다른 네트워크에 위치한 경우
Switch
192.168.99.11

NTP
10.10.10.10
방화벽 정책이 필요할 수 있습니다.
허용 포트
UDP 123차단되어 있으면 동기화가 실패합니다.
NTP 인증 기능
보안이 중요한 환경에서는 인증 기능도 사용할 수 있습니다.
예시
ntp authenticate

ntp authentication-key 1 md5 MyNTPKey

ntp trusted-key 1

ntp server 192.168.100.10 key 1
효과
허가된 NTP 서버만 사용
위조된 시간 정보 차단
금융권이나 공공기관에서 자주 사용됩니다.
자주 발생하는 문제
NTP 동기화 실패
확인
show ntp status결과
Clock is unsynchronized원인
NTP 서버 다운
IP 오입력
방화벽 차단
DNS 이름 해석 실패
예시
ntp server pool.ntp.org사용 시
DNS 설정 누락확인
show hostsSource Interface 문제
L3 환경에서 자주 발생합니다.
해결
ntp source vlan 99설정 권장
Reach 값이 0
확인
show ntp associations결과
reach 0원인
NTP 서버 통신 불가
UDP 123 차단
실무 권장 구성 예제
기업 환경 기준
clock timezone KST 9

ntp server 192.168.99.100

ntp server 192.168.99.101

ntp source vlan 99
확인
show ntp status

show ntp associations
이 정도 구성이면 대부분의 환경에서 안정적으로 운영할 수 있습니다.
마무리
지금까지 Cisco 스위치 환경에서 NTP(Network Time Protocol)를 설정하는 방법에 대해 상세히 살펴보았습니다. 단순히 스위치 화면에 표시되는 시계를 맞추는 작업처럼 보일 수 있지만, 이는 전체 네트워크 인프라의 장애 대응 속도와 보안 사고 추적 능력을 결정짓는 매우 중요한 기초 공사입니다.
특히 기업 인프라를 신규 구축하거나 유지보수 작업을 진행하실 때, Hostname 설정이나 SSH 접근 설정만큼이나 NTP 서버 연동을 빼놓지 않고 적용하시기를 권장해 드립니다. 정확한 시간 동기화야말로 신뢰할 수 있는 네트워크 운영의 가장 첫걸음이기 때문입니다.